Как доказать переход шлюза на новый сертификат
Файл нового сертификата доставлен на шлюз, а телеметрия продолжает поступать. Это ещё не подтверждает ротацию: измерения могут идти по давно установленному соединению. Ошибка обнаружится лишь после следующего перезапуска, когда доступ к полевой станции уже затруднён. Проверка перехода должна включать новое соединение и наблюдение новой идентичности на принимающей стороне.
Подготовить наблюдаемый переход
До замены записывают идентификатор текущего сертификата, время установления соединения и способ определения клиента сервером. В согласованном плане указывают новую сущность, её разрешения и предусмотренный период перехода. Такой период назначает владелец системы, а не автор универсальной инструкции. Одновременное отключение старого доступа и неподтверждённая установка нового создают ненужную неопределённость.
В AWS IoT регистрация и состояние сертификата участвуют в доступе клиента. Это полезный ограниченный пример: загрузка документа на устройство и готовность принимающего сервиса являются разными событиями. Для другого брокера проверяют его собственный механизм регистрации и назначения прав. (AWS IoT Core — X.509 client certificates)
Испытать именно новое подключение
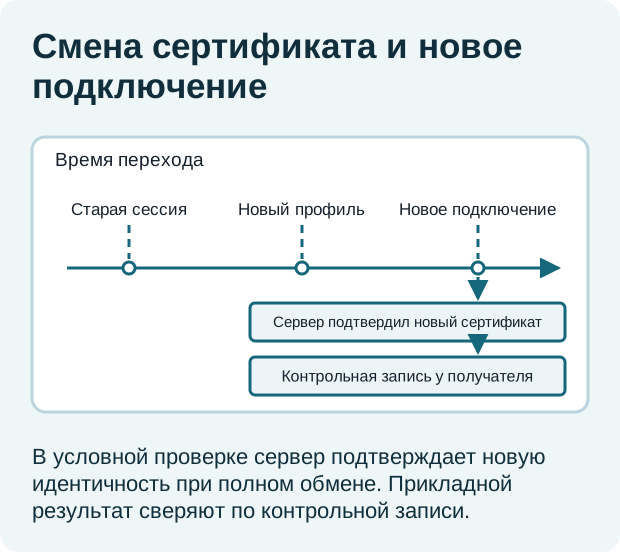
На стенде или в согласованном окне выполняют штатное переключение профиля. Наблюдают, каким сертификатом представился клиент при новом полном обмене, а затем отправляют различимую контрольную запись. TLS допускает возобновление сессий, поэтому факт нового транспортного соединения сам по себе не всегда равен новому обмену сертификатами. Режим испытания определяют по библиотеке. (IETF RFC 8446 — TLS 1.3 authentication and resumption)
Сохраняют четыре результата: профиль применён, сервер видит нужную идентичность, разрешённое действие принято, запись дошла до потребителя. Время копирования файла не подменяет время принятия нового клиента. Для каждого результата нужен собственный журнал либо подтверждённый диагностический признак. Секретные данные при этом не выводят в общие логи.
Закрыть переход по плану
Если новое подключение не проходит, используют заранее утверждённый способ восстановления. Старый доступ сохраняют или выводят из эксплуатации только по согласованной процедуре. Не расширяют права всех сертификатов ради срочного восстановления одной станции. После подтверждения нового профиля отдельно проверяют предусмотренное завершение перехода и состояние старой сущности.
В акте ротации указывают обе открытые идентичности, проверенный режим соединения и контрольную запись. Дополнительно фиксируют, какие экземпляры ещё ожидают переключения. Приёмка завершена, когда будущий самостоятельный запуск шлюза подтверждён на новом комплекте, а судьба старого доступа определена владельцем системы. Непрерывный график измерений во время копирования файлов таким доказательством не служит.