NAT hairpin при местном доступе к своему сервису
Сервис телеметрии доступен снаружи по согласованному адресу, но сотрудник в местной сети не может открыть его тем же способом. Для хозяйства нужно проверить особый внутренний путь через внешнее представление. Отказ местного обращения не обязательно означает, что внешний доступ тоже нарушен или само приложение перестало обслуживать запросы.
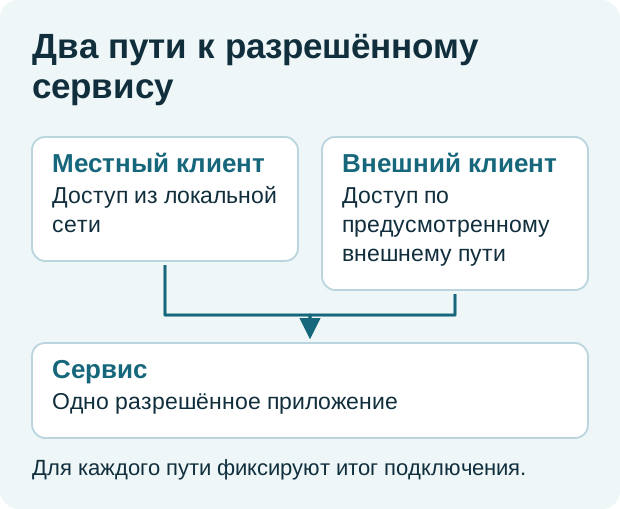
Сравнить две точки входа
RFC5382 рассматривает hairpinning в поведении TCP NAT. (IETF — RFC5382 NAT Behaviour for TCP) Для своего маршрутизатора подтвердите поддержку и фактическую схему. Статья не создаёт проброс портов и не открывает сервис наружу; речь идёт только о диагностике уже разрешённого маршрута к собственному приложению и его существующему адресному представлению.
Запишите исходный адрес клиента, имя и фактический ответ DNS. Внутреннее разрешение может отличаться от внешнего по утверждённой архитектуре. (OpenVPN — Solving DNS Resolution Problems) Нельзя считать одинаковую текстовую строку имени доказательством одинакового назначения, если разные resolver возвращают различные адреса и формируют разные пути до ресурса хозяйства.
Проверить нужный поток
С местного клиента сохраните маршрут и безопасный прикладной результат. Затем сопоставьте внешний контроль по действующему разрешённому порядку. Не используйте сторонние неизвестные узлы для проверки и не меняйте правила автоматически. Важно получить различимые подтверждения двух путей, а не один общий статус сервиса в интерфейсе мониторинга.
Если внутренний путь через внешнее представление не проходит, найдите последний подтверждённый этап. Возможны разные причины: разрешение имени, особенности NAT или возврат ответа. Точная локализация выполняется по фактической реализации. Универсальная настройка SNAT либо перенаправления для всех маршрутизаторов здесь не назначается, поскольку она меняет действующий сетевой контракт.
Различить исправление и обход
Ответственный проектировщик выбирает поддерживаемую модель внутреннего доступа. Если применяется отдельное внутреннее разрешение имени, проверьте его влияние на идентичность приложения и TLS по проекту. Замена адреса не должна вести к другому ресурсу или скрывать отказ основного пути, который всё ещё нужен внешним разрешённым потребителям данных хозяйства.
На учебной конфигурации подтвердите оба предусмотренных состояния после reconnect и смены клиента. Сохраняйте версии и фактические ответы. Удачный запрос из одной подсети не доказывает поддержку всех местных сегментов, если их маршруты, полномочия или resolver имеют отдельную конфигурацию и должны обслуживаться по разным правилам.
Принять понятную схему доступа
В паспорте укажите, какой путь используют местные и удалённые клиенты. Для каждого нужен новый безопасный ответ нужного приложения. Не подменяйте прикладную готовность одним успешным ping внешнего адреса: он может завершаться на пограничном устройстве и не подтверждать прохождение к внутреннему сервису архива либо измерительному интерфейсу.
Для хозяйства приёмка устраняет неопределённость между двумя маршрутами одного разрешённого сервиса. Hairpin проверяется как конкретная возможность сети. Это помогает объяснить локальный отказ без преждевременного объявления общего падения приложения и сохраняет действующие границы доступа, не расширяя их ради случайного успешного подключения.