Данные двух арендаторов на общей инфраструктуре хозяйства
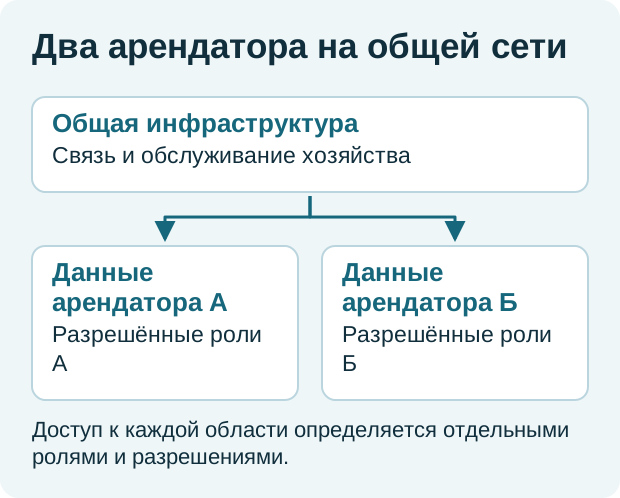
Общий канал и сервер могут обслуживать разные организации, но доступ к данным и командам требуется определить отдельно. Различные названия папок или тем не доказывают изоляцию. Проект должен показывать владельцев объектов, разрешённые действия и проверяемые границы.
Описать принадлежность
Составьте перечень физических точек, устройств и приложений с владельцами. Отдельно определите общие сведения, которые вправе видеть обе стороны. Переименование объекта не должно менять его права автоматически без предусмотренной процедуры.
NIST рекомендует сегментацию и контроль доступа в OT с учётом эксплуатационных требований. NIST SP 800-82 Rev.3 — Guide to Operational Technology Security Для хозяйства это означает явную матрицу ролей и соединений. Материал не устанавливает правовой режим аренды или договорную принадлежность данных: их предоставляют стороны.
Разделить уровни доступа
Укажите чтение измерений, получение архива, команды и административные изменения. Доступ к одному типу не должен автоматически включать остальные. Общая учётная запись двух арендаторов затрудняет проверку фактических действий и завершения доступа.
Если используется MQTT, тема помогает адресовать поток, но права публикации и подписки требуют соответствующей настройки приложения и брокера. Сам протокол доставки не формирует хозяйственные полномочия. OASIS — MQTT Version 5.0, OASIS Standard Проверьте также резервные копии, выгрузки и диагностические интерфейсы.
Учесть общие зависимости
Опишите, как обслуживание общего сервера влияет на обе стороны и кто отвечает за него. Согласуйте уведомление о работах и восстановление. Отказ одной клиентской системы не должен незаметно удалять историю другого арендатора.
При передаче объекта между организациями сохраните периоды принадлежности и принятые правила истории. Не переписывайте старые записи как созданные новым владельцем без основания. Старые сервисные учётные записи выводят по установленному порядку.
Испытать обе стороны
Под разрешёнными тестовыми ролями проверьте чтение своих и отказ доступа к чужим объектам. Отдельно испытайте команды, экспорт и административный интерфейс. Проверки выполняются уполномоченными специалистами в согласованном объёме, без исследования чужих систем за пределами задачи.
Затем проверьте штатные общие функции, чтобы разделение не нарушило нужный обмен. Сохраните матрицу, конфигурацию и результаты. Готовая схема доказывает необходимые разрешения и ограничения, а не только наличие двух внешне раздельных экранов поверх одной неограниченной учётной записи.
Проверьте создание нового объекта после приёмки. Если он автоматически появляется у обоих арендаторов, первоначальная проверка существующих карточек не доказала устойчивость разделения. Правила назначения владельца и начальных прав должны входить в процедуру дальнейшего расширения общей системы.